Ahold Delhaize и TFG London: два ответа на одну кибератаку
Что случилось?
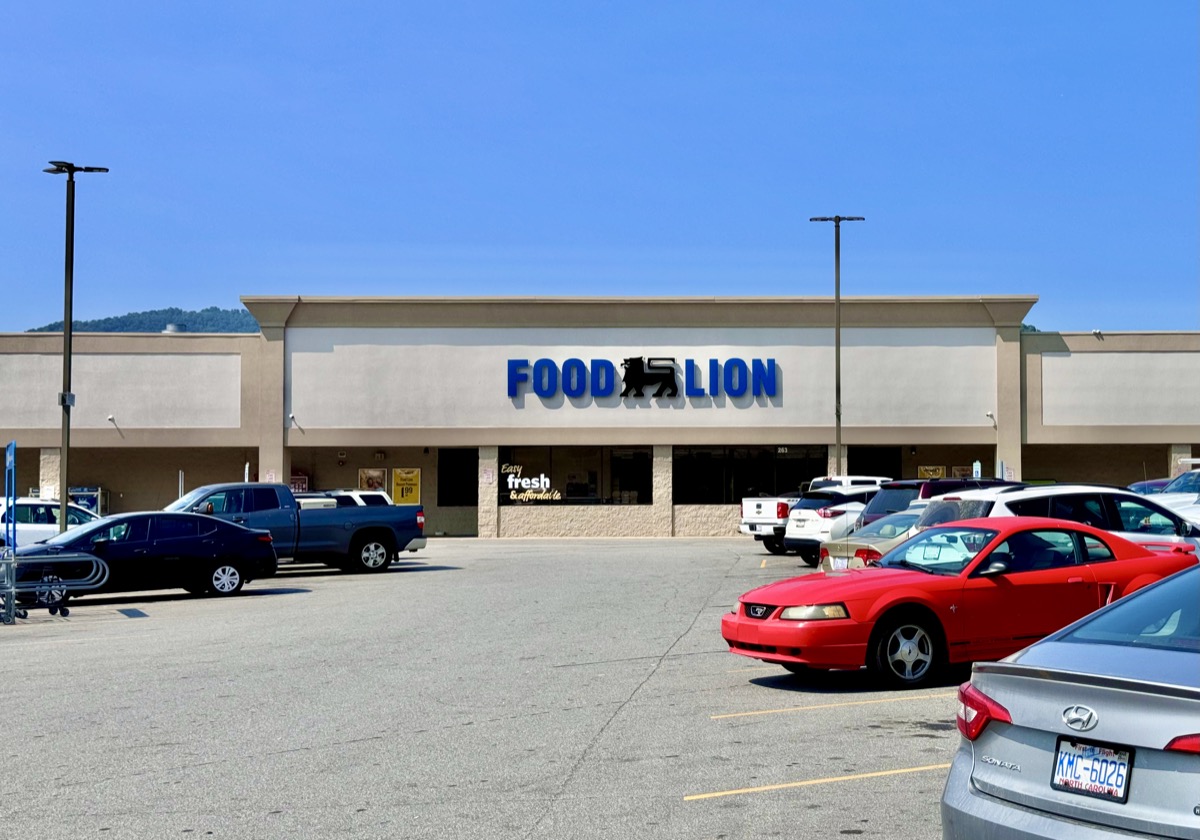
В течение одной недели октября 2026 года кибератаки одновременно поразили двух крупных ритейлеров по разные стороны Атлантики. 11 октября британская TFG London, которой принадлежат модные бренды Phase Eight, Hobbs и Whistles, обнаружила вторжение в свои IT-системы. Сутки позже, 12 октября, о похожей проблеме сообщила нидерландская Ahold Delhaize — владелец сетей Stop & Shop, Food Lion, Hannaford, Giant Food в США и Albert Heijn, Delhaize, Etos в Европе. В обоих случаях магазины продолжили работать, но онлайн-заказы, сайты и часть внутренних сервисов оказались недоступны.
Два разных подхода к одному кризису
TFG London сразу дала покупателям три конкретные инструкции: не оформлять заказы повторно, возвращать товары в физических магазинах и ждать отдельного решения по почтовым возвратам. Компания прямо разделила факты: подключила внешних экспертов по кибербезопасности, уведомила британские регуляторы и заявила, что «не видит оснований полагать, что платёжные данные под угрозой», но при этом не стала утверждать того же про остальные персональные данные клиентов — там расследование продолжалось. В официальном заявлении компания добавила: «Мы приносим извинения за неудобства и будем сообщать клиентам о ходе расследования».
Ahold Delhaize пошла другим путём. Заявление 14 октября звучало шире: следствие «пока не нашло доказательств», что данные клиентов, сотрудников или партнёров были похищены, — но коммуникация была разрозненной: у каждого из девяти брендов группы (от Food Lion до Albert Heijn и bol.com) оказались собственные сообщения разной степени детализации, а покупателям объясняли в основном технические последствия — недоступность сайтов, скидок по картам лояльности и цифровых купонов, а не то, что конкретно делать дальше.
Почему формулировки имеют значение
Разница между «нет оснований полагать, что платёжные данные под угрозой» и расплывчатым «нет доказательств кражи данных» — не стилистика, а управление риском. Узкое, проверяемое утверждение не обрушится, если расследование позже найдёт утечку в другой части системы: TFG London изначально не обещала больше, чем могла подтвердить. Широкая формулировка Ahold Delhaize рискованна именно потому, что любое последующее уточнение будет выглядеть как публичное отступление от слов компании — а это бьёт по доверию сильнее, чем сама кибератака.
Для Ahold Delhaize ситуация осложняется историей: это уже второй крупный инцидент с безопасностью за два года — в ноябре 2024 года атака на компанию затронула данные более двух миллионов клиентов в США. Повторный инцидент на фоне прежних обещаний «усилить защиту» воспринимается аудиторией куда жёстче, чем первый.
Что это значит для бизнеса
Оба случая показывают: во время киберинцидента покупателя интересует не корпоративная отчётность, а два простых вопроса — что мне делать прямо сейчас и чего компания точно не знает. Чем конкретнее ответ на первый вопрос и честнее на второй, тем меньше шансов, что кризис управления репутацией окажется дороже самой атаки.
- Разделяйте факты и зоны неизвестности. Утверждение «нет оснований полагать X» надёжнее, чем общее «нет доказательств утечки», потому что его проще держать, даже если расследование продлится месяцы.
- Говорите с покупателем на языке действий. Инструкция «не повторяйте заказ, возвращайте товар в магазине» снимает тревогу эффективнее, чем технический отчёт о статусе систем.
- Единый бренд — единое сообщение. Когда у материнской компании несколько розничных брендов, разночтения в их коммуникации читаются как неорганизованность, даже если техническая работа идёт слаженно.
- Повторный инцидент требует другого тона. Если компания уже переживала похожую атаку, молчание о том, что изменилось с прошлого раза, усиливает недоверие, а не снижает его.
Источники: BleepingComputer, Supermarket News
Данная публикация подготовлена агентством SERM Online. Для консультации по вопросам управления репутацией в условиях кризиса обращайтесь к специалистам https://serm.online/
Читайте также
ElevationLab отозвала AirTag Silencer за две недели
Что случилось? 30 сентября 2026 года американский производитель аксессуаров для Apple ElevationLab выпустил необычный товар — AirTag Silencer, устройство за 9,99 доллара с механизмом…
Скандал Flock Safety: признание вины и спор об увольнениях
Что случилось? Атлантская компания Flock Safety, создатель сети из более чем 100 000 камер автоматического распознавания номеров (ALPR) и патрульных дронов для полиции США,…
Скандал Art of Play: как магазин переиграл Кларксон
Что случилось? В середине октября 2026 года певица Келли Кларксон устроила публичный разнос небольшому магазину необычных товаров Art of Play в Бруклине — и…