Nikkei и третья утечка данных: цена пустых обещаний
Что случилось?
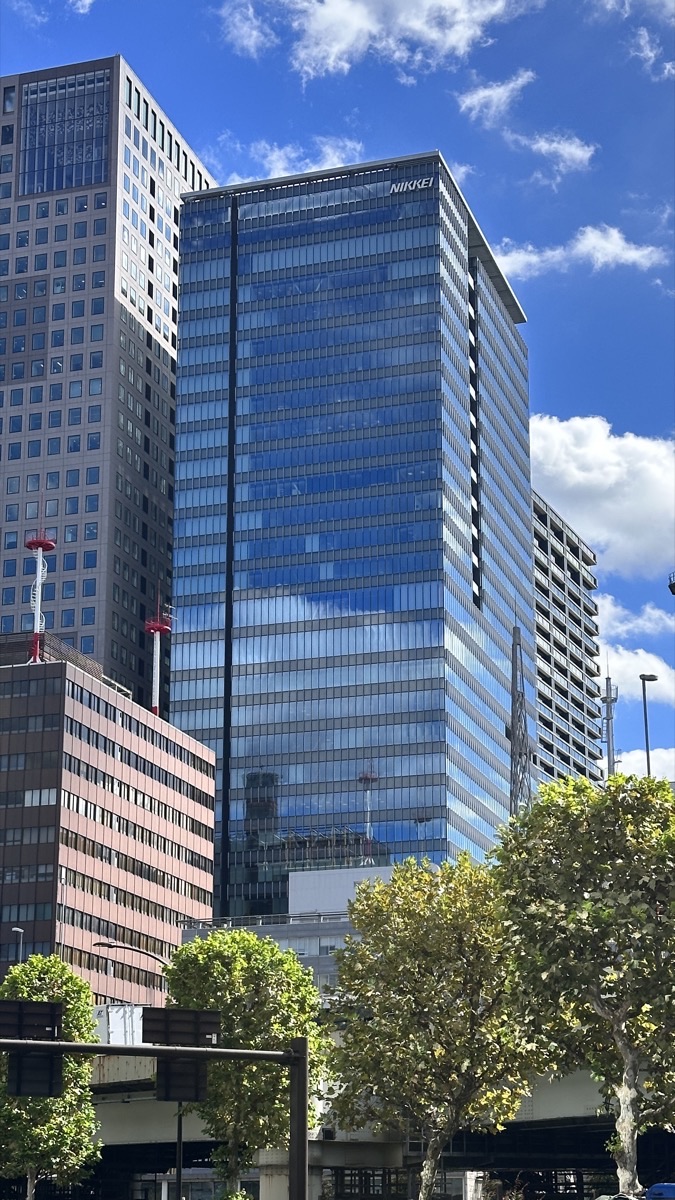
16 октября 2026 года японский медиахолдинг Nikkei Inc. — издатель главной деловой газеты страны Nihon Keizai Shimbun и владелец газеты Financial Times — сообщил о новой утечке данных. Злоумышленники получили доступ к облачной среде разработки через украденные учётные данные и похитили 1,83 миллиона записей. Из них около 150 тысяч содержали личные данные: имена, адреса, электронную почту, телефоны и даты рождения, ещё 120 тысяч — только адреса электронной почты. Остальные 1,68 миллиона записей не содержали идентифицирующей информации. Платёжные данные не затронуты.
Третья пробоина за три месяца
Неприятность этой истории не в масштабе, а в повторяемости. Атака на облачный сервис 7 октября — уже третий подобный инцидент у Nikkei с конца июля. Сначала злоумышленники взломали рабочий аккаунт Google Workspace одного из сотрудников и получили доступ к личным данным персонала и партнёров компании. В сентябре произошёл второй случай: хакеры захватили учётную запись Microsoft 365 другого сотрудника и использовали её, чтобы рассылать фишинговые письма внутри компании. После каждого из этих эпизодов Nikkei публично обещала «усилить меры безопасности» — и каждый раз спустя несколько недель случалось следующее нарушение.
Что компания сделала правильно
В реакции на последний инцидент Nikkei по формальным признакам отработала эталонно. Скомпрометированные учётные данные были отозваны немедленно после обнаружения атаки. Комиссию по защите личной информации Японии уведомили 11 октября — через четыре дня после взлома, что укладывается в разумные сроки для подобных случаев. Публичное заявление вышло 16 октября, в нём компания сообщила, что на тот момент не нашла доказательств утечки или использования персональных данных третьими лицами, а также пообещала разослать индивидуальные уведомления всем, чьи данные подтверждённо пострадали.
Почему это не спасает репутацию
Проблема в том, что правильная коммуникация работает только тогда, когда за ней стоит реальное устранение причины. Три инцидента за три месяца — с разными векторами атаки каждый раз (почта, фишинг, облачная инфраструктура) — говорят не о невезении, а о системном пробеле: компания меняет то, что ломается в последний раз, но не укрепляет периметр в целом. Каждое новое заявление об «усилении защиты» после третьего повторения звучит не как план, а как фраза по шаблону. Для издания, которое само пишет о корпоративных скандалах и качестве антикризисных коммуникаций других компаний, это особенно болезненный урон доверию.
Контекст усугубляет ситуацию: Япония переживает осеннюю волну утечек — по данным исследователей кибербезопасности, с конца сентября о крупных взломах отчитались более двадцати японских компаний, а 9 октября власти страны впервые объявили чрезвычайную ситуацию в киберпространстве. Nikkei оказалась в этом списке не разовой жертвой, а повторным случаем — и именно повторяемость стала главной темой обсуждения, а не сам факт взлома.
- Быстрое уведомление регулятора не заменяет исправление причины. Отозвать доступ и сообщить об инциденте за четыре дня — хорошая практика, но она не компенсирует то, что то же самое произошло месяц назад и ещё раньше.
- Разные векторы атак — признак системной проблемы, а не серии случайностей. Почта, фишинг, облако — если компания раз за разом теряет данные через разные каналы, это говорит об отсутствии сквозной политики безопасности, а не о невезении.
- Повторное обещание «усилить защиту» без видимых изменений работает против компании. Аудитория и регуляторы запоминают третий раз хуже первого — доверие тратится быстрее, чем накапливается.
Источники: BleepingComputer
Данная публикация подготовлена агентством SERM Online. Для консультации по вопросам управления репутацией в условиях кризиса обращайтесь к специалистам https://serm.online/
Читайте также

Ahold Delhaize и TFG London: два ответа на одну кибератаку
Что случилось? В течение одной недели октября 2026 года кибератаки одновременно поразили двух крупных ритейлеров по разные стороны Атлантики. 11 октября британская TFG London,…
ElevationLab отозвала AirTag Silencer за две недели
Что случилось? 30 сентября 2026 года американский производитель аксессуаров для Apple ElevationLab выпустил необычный товар — AirTag Silencer, устройство за 9,99 доллара с механизмом…
Скандал Flock Safety: признание вины и спор об увольнениях
Что случилось? Атлантская компания Flock Safety, создатель сети из более чем 100 000 камер автоматического распознавания номеров (ALPR) и патрульных дронов для полиции США,…